Blog de Hacking Ético y Pentesting
Artículos técnicos sobre ciberseguridad ofensiva, web hacking y CTF escritos desde la práctica real.
CVE-2026-123158 en OpenSSH: cómo una contraseña demasiado larga podía saltarse la autenticación SSH
Análisis técnico de CVE-2026-123158, el bypass de autenticación que afecta a determinadas configuraciones de OpenSSH sobre musl Linux: cómo funciona, qué sistemas son vulnerables, por qué el fallo llevaba años oculto y cómo detectarlo y corregirlo.
Leer artículo →
Ataques a Active Directory y Entra ID: el mapa del pentesting interno
Cómo se construyen los caminos de ataque en Active Directory y Entra ID: Kerberos, permisos, certificados, credenciales, movimiento lateral, replicación e identidad híbrida, además de cómo auditarlos, detectarlos y reducir su impacto.
Leer artículo →
Seguridad en MCP: el nuevo eslabón débil de los agentes de IA
Qué es el Model Context Protocol (MCP) y por qué se ha convertido en un nuevo terreno de ataque en 2026: tool poisoning, inyección de comandos, los CVEs del año y cómo auditar un servidor MCP.
Leer artículo →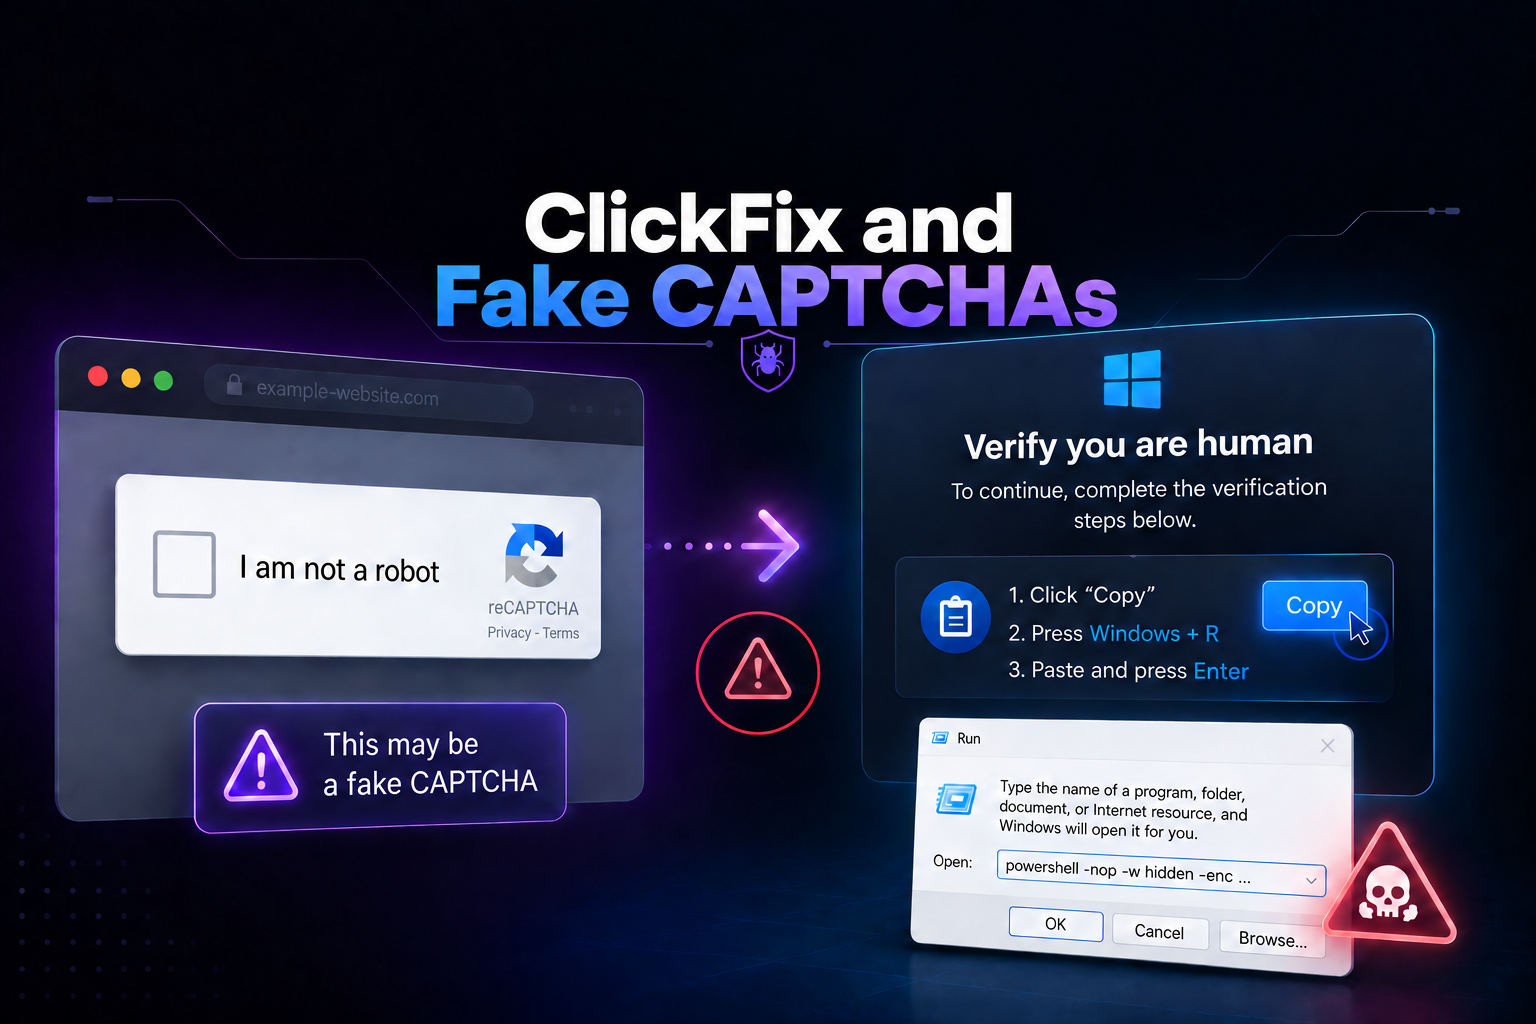
ClickFix y los falsos CAPTCHA: cómo te convencen de hackearte a ti mismo
Qué es ClickFix, la técnica de acceso inicial dominante en 2026: el falso CAPTCHA que te hace pegar un comando y ejecutar el malware tú mismo, por qué se salta el antivirus y el EDR, sus variantes y cómo defenderse.
Leer artículo →
Ataques a OAuth 2.0 y OIDC: los fallos que regalan tu cuenta
Los fallos más comunes de OAuth 2.0 y OIDC: validación débil del redirect_uri, problemas con state, ataques contra PKCE, robo y reutilización de tokens, y las medidas de seguridad modernas para prevenirlos.
Leer artículo →
Secuestro de deep links y app links: cómo una app maliciosa roba tu sesión
Cómo una app maliciosa registra el mismo esquema que la legítima para interceptar deep links y robar el código OAuth, la diferencia con los App Links y Universal Links verificados, y cómo se defiende (incluido PKCE).
Leer artículo →
Vibe coding: por qué el código generado por IA llega lleno de vulnerabilidades
Los datos de 2026 sobre la (in)seguridad del código generado por IA: cuánto falla, qué vulnerabilidades mete, los paquetes que no existen y cómo trabajar con IA sin convertir tu código en un coladero.
Leer artículo →