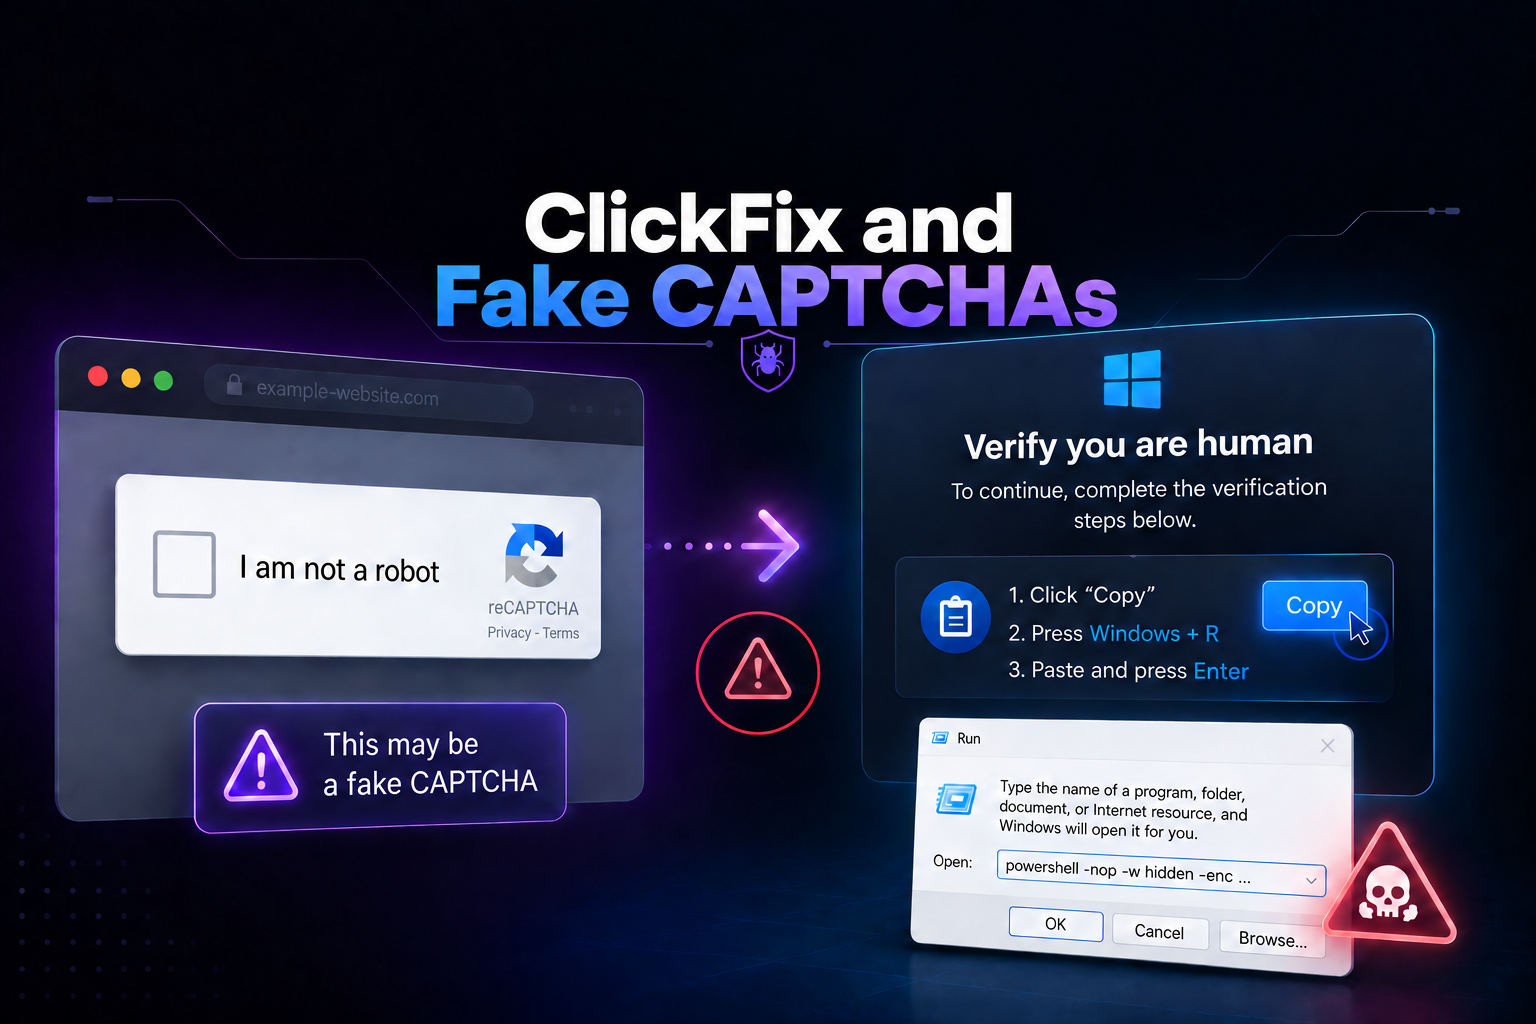
El ataque no empieza explotando una vulnerabilidad del navegador ni descargando automáticamente un ejecutable. Empieza con algo mucho más sencillo: una página te dice que debes demostrar que eres humano, solucionar un error o completar una comprobación para continuar.
Las instrucciones parecen inocuas: pulsa unas teclas, pega lo que acabamos de copiar y confirma. El problema es que aquello que estás pegando no es un código de verificación. Es un comando que inicia la cadena de infección.
Esta técnica se conoce como ClickFix y se ha convertido en uno de los fenómenos de ingeniería social más relevantes de los últimos años. En su Digital Defense Report 2025, Microsoft indicó que ClickFix representó el 47% de los métodos de acceso inicial observados en las notificaciones de Microsoft Defender Experts durante el periodo analizado. ESET, por su parte, registró un crecimiento del 517% entre la segunda mitad de 2024 y la primera de 2025 y otro 108% entre la segunda mitad de 2025 y la primera de 2026.
Y la técnica sigue evolucionando. Los falsos CAPTCHA iniciales han dado paso también a falsos errores, páginas de soporte generadas alrededor de IA, extensiones maliciosas, campañas contra macOS y escenarios que combinan la misma idea de ingeniería social con OAuth y servicios cloud.
En esta guía
- Qué es ClickFix
- Por qué funciona tan bien
- La anatomía de un ataque ClickFix
- ClickFix no es invisible para el antivirus ni el EDR
- Cómo llega hasta la víctima
- Cómo ha evolucionado ClickFix en 2026
- Qué ocurre después de ejecutar el comando
- Cómo detectar ClickFix
- Cómo defenderse
- Qué hacer si ya has ejecutado el comando
- Qué significa para seguridad ofensiva
- Preguntas frecuentes
Qué es ClickFix
ClickFix es una técnica de ingeniería social que convence a una persona para que copie, pegue y ejecute código malicioso por sí misma.
MITRE ATT&CK la recoge dentro de T1204.004 — User Execution: Malicious Copy and Paste. El elemento diferencial frente a un phishing tradicional es que el atacante no necesita conseguir que la víctima abra directamente un ejecutable: la persuade para utilizar herramientas legítimas de su propio sistema.
Los señuelos más habituales imitan acciones que el usuario ya considera normales:
- un CAPTCHA o una verificación de Cloudflare falsa;
- un supuesto error del navegador;
- un documento que no puede visualizarse;
- una actualización que aparentemente ha fallado;
- un problema con audio, vídeo o una aplicación;
- una página de soporte que ofrece una “solución rápida”.
Después aparece la parte realmente peligrosa: la página guía al usuario para abrir Ejecutar, PowerShell, Windows Terminal, el símbolo del sistema o, en macOS, Terminal u otra herramienta capaz de ejecutar código.
En muchas campañas, una interacción previa con la página —por ejemplo pulsar un botón de verificación— provoca que JavaScript coloque el comando malicioso en el portapapeles. La víctima cree que está copiando un código de comprobación, pero en realidad está preparando la siguiente fase del ataque.
Por qué funciona tan bien
ClickFix explota una diferencia fundamental entre cómo piensa un usuario y cómo interpreta una acción el sistema operativo.
Para el usuario, la secuencia es:
Problema
        ↓
La web me explica cómo solucionarlo
        ↓
Sigo los pasos
        ↓
Continúo trabajando
Para el sistema operativo, la secuencia es muy diferente:
Usuario autenticado
        ↓
abre una herramienta legítima
        ↓
introduce voluntariamente un comando
        ↓
ejecuta código con sus propios permisos
No hace falta explotar una vulnerabilidad del sistema. Tampoco es necesario que exista un fallo sin parchear. El atacante consigue que una funcionalidad legítima haga exactamente aquello para lo que fue diseñada.
Además, el señuelo aparece normalmente en un momento en el que la víctima espera resolver una pequeña fricción: verificar que no es un robot, abrir un documento o corregir un supuesto error. Esa expectativa hace que instrucciones que fuera de contexto resultarían sospechosas parezcan parte del proceso.
La anatomía de un ataque ClickFix
Aunque existen muchas variantes, el patrón clásico puede resumirse en cuatro fases.
1. Crear una situación creíble
La víctima llega a una página que simula una comprobación legítima, un problema técnico o una operación necesaria para continuar.
Verificación humana requerida

Para continuar, completa los siguientes pasos.
2. Preparar el portapapeles
Después de una interacción con la página, esta puede utilizar JavaScript para colocar texto en el portapapeles. La víctima normalmente no analiza ese contenido porque las instrucciones inmediatamente le indican dónde debe pegarlo.
3. Sacar la ejecución fuera del navegador
El usuario recibe instrucciones similares a estas:
# Ejemplo ilustrativo

Paso 1: pulsa Win + R
Paso 2: pulsa Ctrl + V
Paso 3: pulsa Enter
El texto pegado podría tener conceptualmente esta apariencia:
# REDACTADO — NO FUNCIONAL

powershell [opciones] "<código malicioso eliminado>"

↑ la acción aparentemente de verificación inicia en realidad la cadena de infección
4. Descargar o ejecutar la siguiente fase
El primer comando suele actuar únicamente como punto de entrada. Puede utilizar PowerShell, cmd, mshta, rundll32, wscript, curl u otras herramientas legítimas para obtener, reconstruir o ejecutar componentes posteriores.
Esto es importante: ClickFix describe principalmente el mecanismo de ingeniería social y ejecución inicial. La cadena que viene después puede cambiar completamente de una campaña a otra.
ClickFix no es invisible para el antivirus ni el EDR
Decir que ClickFix “se salta el antivirus y el EDR” es una simplificación excesiva.
Lo que sí ocurre es que la técnica puede evitar varias defensas diseñadas alrededor del modelo tradicional de entrega de malware.
| Control | Por qué ClickFix puede complicarlo |
|---|---|
| Filtro de adjuntos | Puede no existir ningún ejecutable adjunto al correo. |
| Bloqueo de descargas | La primera acción maliciosa puede ser un comando introducido manualmente. |
| Reputación de archivos | La primera fase puede utilizar únicamente herramientas legítimas instaladas en el sistema. |
| Sandbox del navegador | La ejecución termina ocurriendo fuera del navegador porque la inicia el usuario. |
Pero una vez que ese comando se ejecuta aparecen señales que un EDR moderno sí puede observar: creación de procesos, comandos de PowerShell, uso anómalo de LOLBins, conexiones salientes, cambios en el sistema y ejecución de etapas posteriores.
Microsoft documenta incluso detecciones específicas de ClickFix y análisis sobre el historial RunMRU del cuadro Ejecutar. MITRE ATT&CK dispone también de una estrategia de detección específica para correlacionar una aplicación orientada al usuario —como un navegador o cliente de correo— con la posterior ejecución de un intérprete de comandos, actividad de red y otras señales.
Cómo llega hasta la víctima
El falso CAPTCHA es probablemente la imagen más reconocible de ClickFix, pero no es el único mecanismo de distribución.
Phishing
Microsoft observó ClickFix en campañas de correo desde 2024. Un enlace o un archivo HTML puede conducir a la página que presenta posteriormente el falso error o la falsa verificación.
Malvertising
Los atacantes pueden utilizar publicidad maliciosa o abusar de plataformas publicitarias y redirecciones para llevar a las víctimas hasta páginas preparadas para mostrar el señuelo.
Sitios web comprometidos
Una web perfectamente legítima puede convertirse en el punto de entrada si el atacante consigue modificarla e introducir JavaScript malicioso. Esto hace el ataque especialmente convincente porque el dominio visitado puede ser conocido por la víctima.
En mayo de 2026, por ejemplo, se documentó una campaña que comprometió más de 700 sitios relacionados con educación y tecnología para insertar falsas verificaciones de Cloudflare.
SEO poisoning y descargas falsas
Otra vía consiste en posicionar páginas fraudulentas para búsquedas de software, herramientas, documentos o soluciones a problemas técnicos. La víctima llega voluntariamente buscando exactamente aquello que la página falsa afirma ofrecer.
El patrón común es importante: la página no tiene que atacar inmediatamente al navegador; solo tiene que conseguir que la persona confíe en las instrucciones.
Cómo ha evolucionado ClickFix en 2026
Los falsos CAPTCHA siguen funcionando, pero el ecosistema ha crecido alrededor de la misma idea: presentar un problema convincente y convertir la “solución” en el vector de ataque.
| Variante o evolución | Cómo cambia el engaño |
|---|---|
| Fake CAPTCHA | La víctima cree que está realizando una verificación humana. |
| Fake update / error | Simula una actualización, error del navegador, visor de documentos o problema del sistema. |
| AI-fix | Presenta falsas páginas de resolución de problemas o contenido relacionado con asistentes de IA para aprovechar la confianza depositada en este tipo de herramientas. |
| CrashFix | Utiliza extensiones de navegador, bloqueos o advertencias falsas para crear el problema que posteriormente promete solucionar. |
| ConsentFix | Traslada la misma lógica de interacción guiada hacia flujos de autorización cloud y OAuth para conseguir tokens o permisos sin necesitar la contraseña del usuario. |
| macOS ClickFix | Adapta las instrucciones a Terminal, Script Editor u otros mecanismos propios de macOS. |
ESET registró un aumento del 108% de las detecciones de ClickFix entre H2 2025 y H1 2026. La evolución hacia AI-fix, CrashFix y ConsentFix demuestra que el concepto ya no depende de una plantilla concreta de CAPTCHA.
También se están adaptando las técnicas de ejecución. Cuando PowerShell o mshta reciben más atención por parte de los productos de seguridad, algunas campañas experimentan con otras herramientas legítimas del sistema.
En 2026 se han documentado, por ejemplo, cadenas que utilizan nslookup para recuperar información mediante DNS, campañas de macOS que evitan Terminal y abren Script Editor, y loaders que utilizan componentes .NET, MSBuild y otras utilidades legítimas.
Qué ocurre después de ejecutar el comando
No existe un único “malware ClickFix”. ClickFix es el mecanismo que consigue la ejecución inicial; el payload final depende de la campaña.
Entre los tipos de malware distribuidos mediante estas cadenas se han observado:
- infostealers, diseñados para robar credenciales, cookies, tokens y datos del navegador;
- Remote Access Trojans (RAT), que proporcionan control remoto sobre el sistema;
- loaders, cuya función principal es descargar o ejecutar malware adicional;
- ransomware y herramientas de post-explotación;
- malware asociado a operaciones de actores estatales.
Lumma Stealer fue uno de los payloads más asociados a campañas ClickFix durante su fuerte expansión en 2024 y 2025. Microsoft también ha documentado familias y campañas que distribuyen RAT, loaders y otras herramientas.
Durante 2026 se han observado nuevas cadenas, como campañas contra macOS que distribuyen infostealers específicos para esa plataforma y operaciones ClickFix que utilizan loaders multietapa antes de llegar al payload final.
El problema no termina en el ordenador infectado
Un infostealer es especialmente peligroso porque el objetivo no tiene por qué ser únicamente la contraseña del usuario.
Puede intentar obtener:
Navegador
├── credenciales guardadas
├── cookies
├── datos de sesión
└── extensiones y wallets

Aplicaciones
├── tokens
├── configuraciones
└── credenciales locales

Entorno corporativo
├── correo
├── repositorios
├── SaaS
├── cloud
└── identidad corporativa
Por eso el compromiso de un único endpoint puede terminar convirtiéndose en un problema de identidad mucho mayor. Si se roba una sesión ya autenticada, cambiar únicamente la contraseña puede no ser suficiente mientras continúen existiendo sesiones o tokens válidos.
Cómo detectar ClickFix
Una defensa eficaz debe buscar la secuencia de comportamiento, no únicamente una cadena concreta dentro de un comando.
MITRE describe una cadena de detección especialmente útil:
Navegador / correo / aplicación
                ↓
interacción del usuario
                ↓
PowerShell / cmd / terminal / LOLBin
                ↓
comando sospechoso u ofuscado
                ↓
conexión de red / descarga / ejecución posterior
En Windows hay además una fuente particularmente interesante: RunMRU.
El cuadro Ejecutar forma parte de Explorer y conserva un historial de comandos utilizados recientemente en:
HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\RunMRU
Durante una investigación, encontrar allí referencias inesperadas a PowerShell, mshta, rundll32, wscript, curl u otros intérpretes puede aportar contexto sobre una posible ejecución iniciada mediante ClickFix.
PowerShell Script Block Logging también proporciona visibilidad sobre el contenido procesado por PowerShell. El evento 4104 es especialmente útil para analizar comandos y scripts ejecutados cuando esta telemetría está habilitada.
Cómo defenderse
ClickFix necesita que varias piezas funcionen. Cuantas más capas consiga romper una organización, menor será la probabilidad de que la cadena llegue hasta el payload final.
1. Concienciación
La regla más importante puede explicarse en una sola frase:
Si una página de “verificación” pide hacerlo, debe tratarse como un incidente potencial y cerrarse sin ejecutar las instrucciones.
La formación debería enseñar también que pegar un comando encontrado en una página es equivalente a ejecutar código proporcionado por esa página. Que el usuario tenga que pulsar Enter no hace que la acción sea segura.
2. Navegador, correo y perímetro
- Bloquear dominios e infraestructura maliciosa conocida.
- Analizar URLs y archivos HTML recibidos por correo.
- Detectar páginas que imitan CAPTCHA o verificaciones conocidas.
- Limitar el acceso a sitios de baja reputación cuando sea apropiado.
- Mantener navegadores y extensiones bajo gestión corporativa.
3. Endpoints Windows
- Habilitar PowerShell Script Block Logging para mejorar la visibilidad de scripts y comandos ejecutados.
- Utilizar Application Control mediante tecnologías como WDAC o AppLocker cuando el entorno lo permita.
- Aplicar reglas de reducción de superficie de ataque apropiadas para el entorno.
- Restringir el cuadro Ejecutar mediante Group Policy en perfiles donde no sea necesario.
- Monitorizar RunMRU y correlacionarlo con creación de procesos y actividad de red.
- Detectar uso anómalo de LOLBins como PowerShell, mshta, rundll32, wscript o herramientas de transferencia.
4. Detección basada en comportamiento
Las campañas cambian dominios, ofuscación y payloads constantemente. Por ello, una detección basada únicamente en indicadores concretos envejece con rapidez.
Es más resistente buscar relaciones como:
Navegación del usuario
        +
apertura inesperada de una shell
        +
comando poco habitual
        +
conexión externa inmediata
        +
creación o ejecución posterior
5. Proteger también la identidad
Si el objetivo final es un infostealer, la protección del endpoint es solo una parte del problema.
Reducir el impacto requiere controles adicionales sobre identidad y sesiones: MFA resistente al phishing cuando sea posible, dispositivos gestionados, políticas de acceso condicional, sesiones limitadas y capacidad para revocar rápidamente tokens y sesiones comprometidas.
Qué hacer si ya has ejecutado el comando
Si una persona reconoce después de ejecutarlo que el supuesto CAPTCHA era ClickFix, no debería limitarse a cerrar la ventana.
- Aísla el equipo de la red siguiendo el procedimiento de respuesta a incidentes de la organización.
- Avisa inmediatamente al equipo de seguridad y proporciona la URL, la hora aproximada y los pasos realizados.
- No borres evidencias innecesariamente. El historial de navegación, RunMRU, registros de PowerShell, procesos y conexiones pueden ayudar a reconstruir la cadena.
- Analiza el endpoint para determinar qué etapas llegaron realmente a ejecutarse.
- Si existe posibilidad de robo de credenciales o sesiones, revoca sesiones y tokens asociados y cambia las credenciales desde un dispositivo limpio.
- Revisa las cuentas corporativas relacionadas en busca de accesos, aplicaciones autorizadas o actividad posterior anómala.
La respuesta debe depender de lo que realmente se haya ejecutado. Un comando bloqueado antes de realizar ninguna acción no tiene el mismo impacto que una cadena que haya terminado instalando un infostealer.
Qué significa para seguridad ofensiva
ClickFix es un buen ejemplo de por qué una intrusión real no se entiende observando únicamente vulnerabilidades técnicas.
El navegador puede estar actualizado. El sistema puede estar parcheado. Puede existir EDR. Y aun así, si el atacante consigue que una persona utilice correctamente una funcionalidad legítima para ejecutar su código, ya ha conseguido atravesar una frontera importante.
Para un profesional de seguridad, el valor está en reconstruir toda la cadena:
1. ¿Cómo llegó la víctima a la página?

2. ¿Qué hizo que pareciera legítima?

3. ¿Qué acción realizó el usuario?

4. ¿Qué proceso obtuvo ejecución?

5. ¿Qué controles podían detectarlo?

6. ¿Qué consiguió después el atacante?
Esa forma de pensar es aplicable mucho más allá de ClickFix. Un ataque real combina web, endpoint, identidad, credenciales y, en entornos empresariales, movimientos posteriores dentro de la infraestructura.
En SixHack Academy trabajamos precisamente ese razonamiento ofensivo: entender qué espera el sistema, qué espera el usuario y qué ocurre cuando un atacante consigue romper esa relación de confianza.
Y cuando un acceso inicial termina dentro de un entorno Windows corporativo, comprender qué puede hacer un atacante después requiere conocer identidades, credenciales, privilegios y Active Directory. Ese es el tipo de escenarios que se trabajan en Active Directory eXploitation Professional (ADxP).
El acceso inicial es solo el principio.
En SixHack Academy entrenamos la mentalidad ofensiva necesaria para entender una intrusión completa: desde cómo se consigue la primera ejecución hasta cómo un atacante intenta ampliar su acceso dentro de un entorno real.
Preguntas frecuentes
¿Qué es ClickFix?
ClickFix es una técnica de ingeniería social que engaña al usuario para que copie, pegue y ejecute un comando malicioso. Suele ocultarse detrás de falsos CAPTCHA, errores, actualizaciones o instrucciones de soporte.
¿Cómo puedo reconocer un falso CAPTCHA de ClickFix?
La señal más clara es que la supuesta verificación te pida abrir Ejecutar con Win+R, PowerShell, Terminal, el símbolo del sistema u otra herramienta del sistema y pegar un comando. Una verificación humana legítima no necesita ejecutar comandos en tu ordenador.
¿ClickFix explota alguna vulnerabilidad de Windows?
No necesariamente. Su principal mecanismo es la ingeniería social. El usuario utiliza funcionalidades legítimas del sistema para ejecutar el comando proporcionado por el atacante. Las etapas posteriores sí pueden utilizar otras técnicas o vulnerabilidades dependiendo de la campaña.
¿ClickFix puede saltarse el antivirus o el EDR?
Puede eludir algunos controles tradicionales porque la primera acción no tiene por qué consistir en descargar un ejecutable conocido: es el propio usuario quien inicia la ejecución utilizando herramientas legítimas. Sin embargo, los EDR modernos pueden detectar muchas señales posteriores, como comandos sospechosos, uso anómalo de LOLBins, conexiones de red y comportamiento asociado a ClickFix.
¿Qué malware instala ClickFix?
No existe un único payload. Se ha utilizado para distribuir infostealers, RAT, loaders, ransomware y malware asociado a distintos tipos de actores. Lumma Stealer fue una de las familias especialmente vinculadas a su expansión inicial.
¿Solo afecta a Windows?
No. Aunque gran parte de las campañas se popularizaron utilizando Win+R y PowerShell, MITRE contempla la técnica en Windows, macOS y Linux, y durante 2026 se han documentado múltiples campañas ClickFix dirigidas específicamente contra macOS.
¿Por qué funciona si el equipo está completamente actualizado?
Porque ClickFix no depende necesariamente de explotar software vulnerable. Intenta convencer al propio usuario para que ejecute código utilizando funcionalidades legítimas del sistema. Estar parcheado sigue siendo fundamental, pero no elimina los ataques de ingeniería social.
¿Qué son AI-fix y CrashFix?
Son evoluciones de la misma idea de ingeniería social. AI-fix aprovecha la confianza en contenido o herramientas relacionadas con IA para presentar falsas soluciones técnicas, mientras que CrashFix utiliza extensiones, errores o advertencias para crear presión sobre la víctima antes de ofrecer la supuesta solución.
¿Qué es ConsentFix?
Es una evolución relacionada que lleva la interacción guiada hacia flujos legítimos de autenticación y autorización cloud. En lugar de depender únicamente de instalar malware, puede abusar de OAuth y del consentimiento del usuario para conseguir acceso o tokens sin necesitar directamente su contraseña.
¿Qué debo hacer si ya pegué y ejecuté el comando?
En un entorno corporativo, informa inmediatamente al equipo de seguridad y sigue el procedimiento de respuesta a incidentes. Si existe riesgo de infección o robo de credenciales, el endpoint debe analizarse y pueden ser necesarias medidas adicionales como aislamiento, revocación de sesiones y tokens y cambio de credenciales desde un dispositivo limpio.
Referencias
- Microsoft Digital Defense Report 2025 : datos de Microsoft Defender Experts sobre ClickFix y su peso entre los métodos de acceso inicial observados.
- Microsoft — Think before you Click(Fix) : análisis de la cadena de ataque, vías de distribución, RunMRU, detección y medidas de protección.
- ESET Threat Report H1 2025 : crecimiento inicial de ClickFix y datos de telemetría sobre HTML/FakeCaptcha.
- ESET Threat Report H1 2026 : evolución de ClickFix durante 2026 y expansión hacia nuevos entornos y señuelos.
- ESET H1 2026 — ClickFix, AI-fix, CrashFix y ConsentFix : datos sobre el aumento del 108% de las detecciones y las variantes observadas durante 2026.
- MITRE ATT&CK T1204.004 — User Execution: Malicious Copy and Paste : clasificación de la técnica de ejecución mediante copia y pegado malicioso, incluyendo ClickFix.
- MITRE ATT&CK DET0340 — Detection Strategy for Malicious Copy & Paste : estrategia de detección basada en correlacionar aplicaciones orientadas al usuario, intérpretes de comandos y comportamiento posterior.
- CISA, FBI, HHS y MS-ISAC — Interlock Ransomware Advisory : ejemplo documentado de uso de falsos CAPTCHA y ClickFix dentro de una cadena de intrusión real.
- Microsoft — From open lures to cloaked gates: How a macOS ClickFix campaign learned to hide : análisis de campañas ClickFix específicamente adaptadas a macOS.
- Jamf Threat Labs — ClickFix technique uses Script Editor instead of Terminal on macOS : variante de ClickFix que utiliza Script Editor para distribuir Atomic Stealer.
- Microsoft — Lumma Stealer : análisis de campañas que combinaron ClickFix, sitios comprometidos y EtherHiding para distribuir malware.
- Malwarebytes — Tracking PavinLoader across ClickFix and fake download campaigns : ejemplo reciente de 2026 de cadenas ClickFix multietapa que utilizan herramientas legítimas y loaders adicionales.
- Microsoft Learn — PowerShell logging : documentación oficial sobre Script Block Logging y los eventos utilizados para registrar ejecución de scripts.